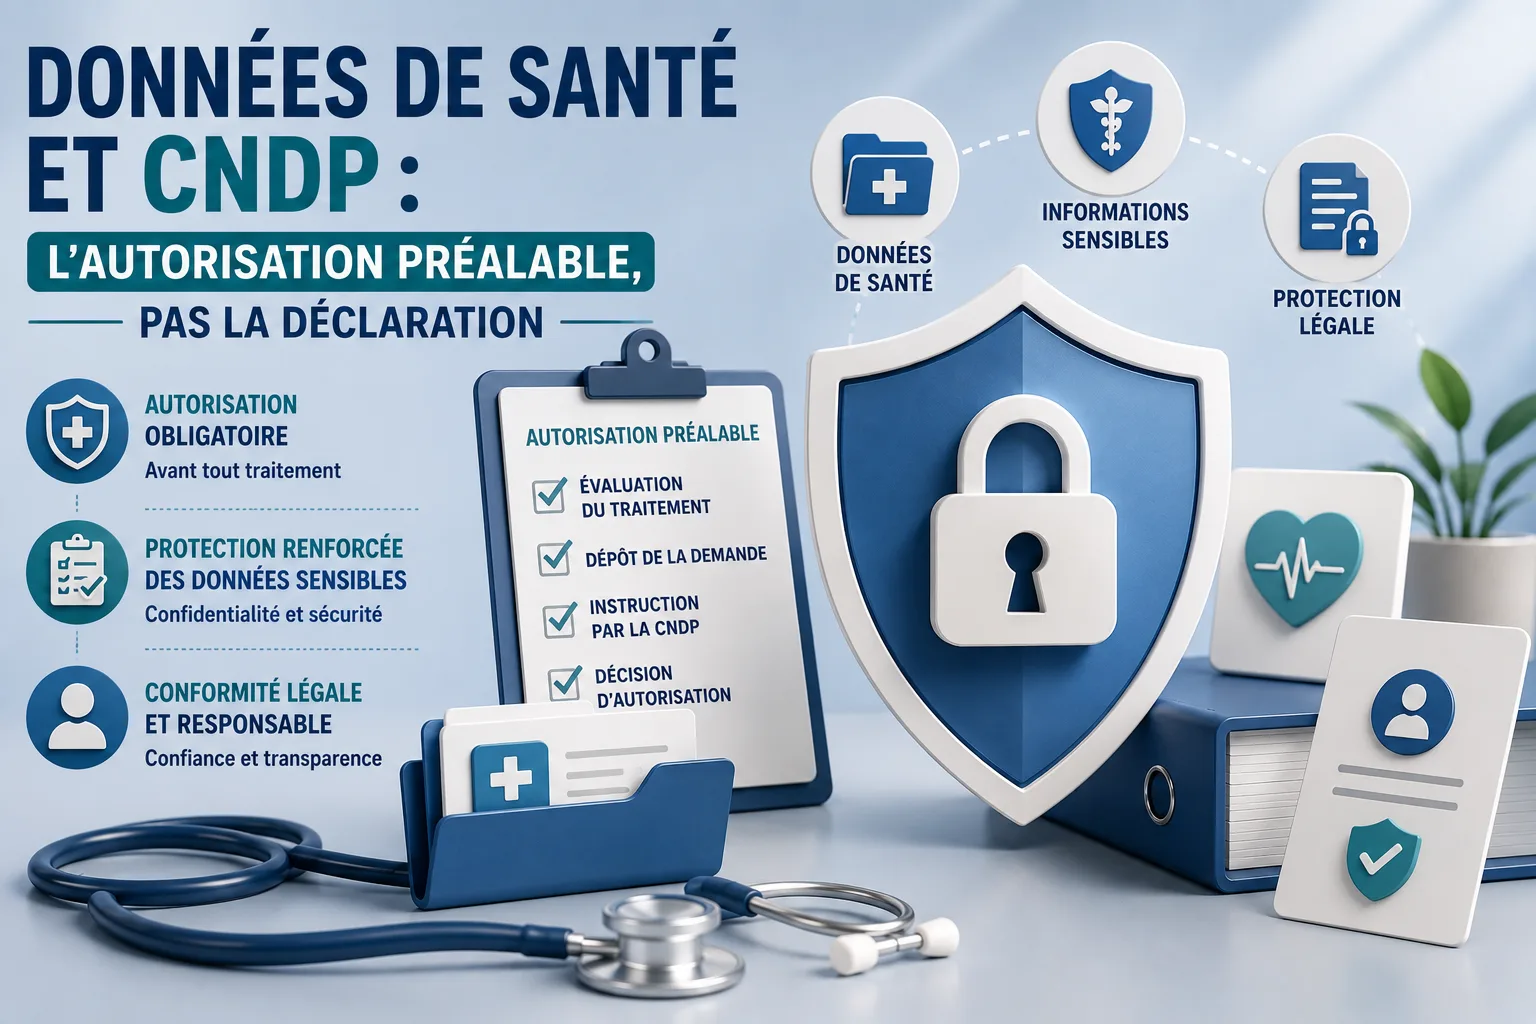
Données de santé et CNDP : l’autorisation préalable, pas la déclaration
Cliniques, laboratoires, mutuelles : les données de santé relèvent de l’autorisation préalable de la CNDP. Ce que cela change au calendrier d’un projet et dans le logiciel.
Les données de santé sont la catégorie la plus protégée de la loi 09-08. Pour une clinique, un laboratoire, un cabinet ou un organisme de couverture maladie, cela signifie un régime d’autorisation préalable de la CNDP — pas une simple déclaration. La différence n’est pas administrative : elle décide de la date à laquelle votre plateforme peut entrer en production.
Autorisation, et ce que cela implique dans le temps
- Instruction en deux mois, prorogeable une fois : prévoyez jusqu’à quatre mois.
- Aucun démarrage avant la décision. Un dossier déposé n’autorise rien.
- Le formulaire est le F112 — demande d’autorisation préalable, normale (le F113 pour la version simplifiée). Ce n’est pas le F211, qui est la déclaration, ni le F115, réservé aux registres publics.
Conséquence sur un projet logiciel : le dossier se prépare pendant le cadrage, pas pendant la recette. Une plateforme de santé qui découvre l’autorisation trois semaines avant la livraison a un problème de calendrier que personne ne peut résoudre.
Ce que « donnée de santé » couvre réellement
Plus large que le dossier médical : tout ce qui révèle un état de santé, même indirectement. Un motif de rendez-vous, un acte facturé, une prise en charge, un arrêt de travail, un résultat d’analyse, une ordonnance — et parfois une simple appartenance à un service de soins.
C’est pourquoi une plateforme de mutuelle est concernée autant qu’un logiciel de clinique : un remboursement d’acte est une donnée de santé. Voir assurance et mutuelles.
Ce que le logiciel doit savoir faire
- Cloisonner par rôle. Praticien, secrétariat, gestionnaire et facturation n’ont pas besoin des mêmes champs. « Tout le monde voit tout » est le défaut le plus fréquent et le plus difficile à défendre lors d’un contrôle.
- Journaliser les consultations, pas seulement les modifications. Sur un dossier de santé, savoir qui a lu quoi est le cœur de la traçabilité.
- Appliquer une durée de conservation par catégorie — un résultat d’analyse, une pièce comptable et une donnée de prospection ne vivent pas le même temps.
- Répondre à une demande d’accès ou de suppression sans reconstruction manuelle.
- Chiffrer au repos et en transit, et savoir où les données sont hébergées.
Le point que les dirigeants découvrent tard
Sur les données sensibles, la loi prévoit des sanctions financières et une responsabilité qui peut atteindre le dirigeant personnellement. Ce n’est pas un sujet qu’on délègue à un prestataire après coup, et un rapport de conformité posé sur un système incapable de journaliser les accès ne protège personne.
Héberger ou transférer des données hors du Maroc
Placer des données marocaines chez un fournisseur établi à l'étranger — un hébergeur cloud, un éditeur SaaS, un prestataire de sauvegarde, un centre de support — constitue un transfert de données vers l'étranger. Le transfert relève de son propre régime : il n'est pas interdit, mais il doit être identifié, déclaré et justifié dans le dossier, et il ne se règle pas en cochant une case.
Ce que la CNDP veut voir sur un transfert :
- La destination réelle. Pas « le cloud », mais le pays où la donnée est stockée et ceux depuis lesquels elle est accessible. Une région d'hébergement européenne avec un support technique sur un autre continent implique deux destinations, pas une.
- La finalité du transfert. Hébergement, sauvegarde, traitement, support : ce ne sont pas les mêmes accès ni les mêmes durées.
- Le niveau de protection assuré à destination, et ce qui l'établit — engagements contractuels du prestataire, mesures techniques, cloisonnement des accès.
- Les sous-traitants ultérieurs. Un prestataire qui en emploie d'autres allonge la chaîne, et la chaîne entière fait partie de ce que vous déclarez.
Deux erreurs coûteuses, et nous les voyons dans cet ordre. La première est de découvrir le transfert après le dépôt : compléter le dossier fait repartir le délai à la réception des pièces, et si le transfert fait basculer le traitement vers l'autorisation préalable, le dépôt se refait sous ce régime. La seconde est de supposer qu'un fournisseur conforme au RGPD est de ce fait conforme au Maroc : un transfert hors du Maroc s'apprécie au regard de la loi 09-08, pas des mécanismes européens — la comparaison est détaillée dans loi 09-08 et RGPD.
La règle de conduite est simple : la carte des flux se dessine au cadrage, hébergement compris, parce que c'est le moment où changer de région ou de fournisseur coûte une décision et non une migration.
Et l’hébergement à l’étranger ?
Héberger des données de santé chez un fournisseur hors du Maroc constitue un transfert, soumis à son propre régime, et doit figurer dans le dossier. Ce n’est pas interdit ; c’est à déclarer et à justifier. Le découvrir après le dépôt oblige à compléter le dossier, et le délai ne recommence à courir qu’une fois les pièces reçues par la CNDP. Si le transfert fait basculer le traitement vers l’autorisation préalable, le dépôt se refait sous ce régime.
Guides liés : la déclaration CNDP, le consentement. Notre offre : plateformes santé et conformité CNDP.
Articles similaires
Conformité & réglementation
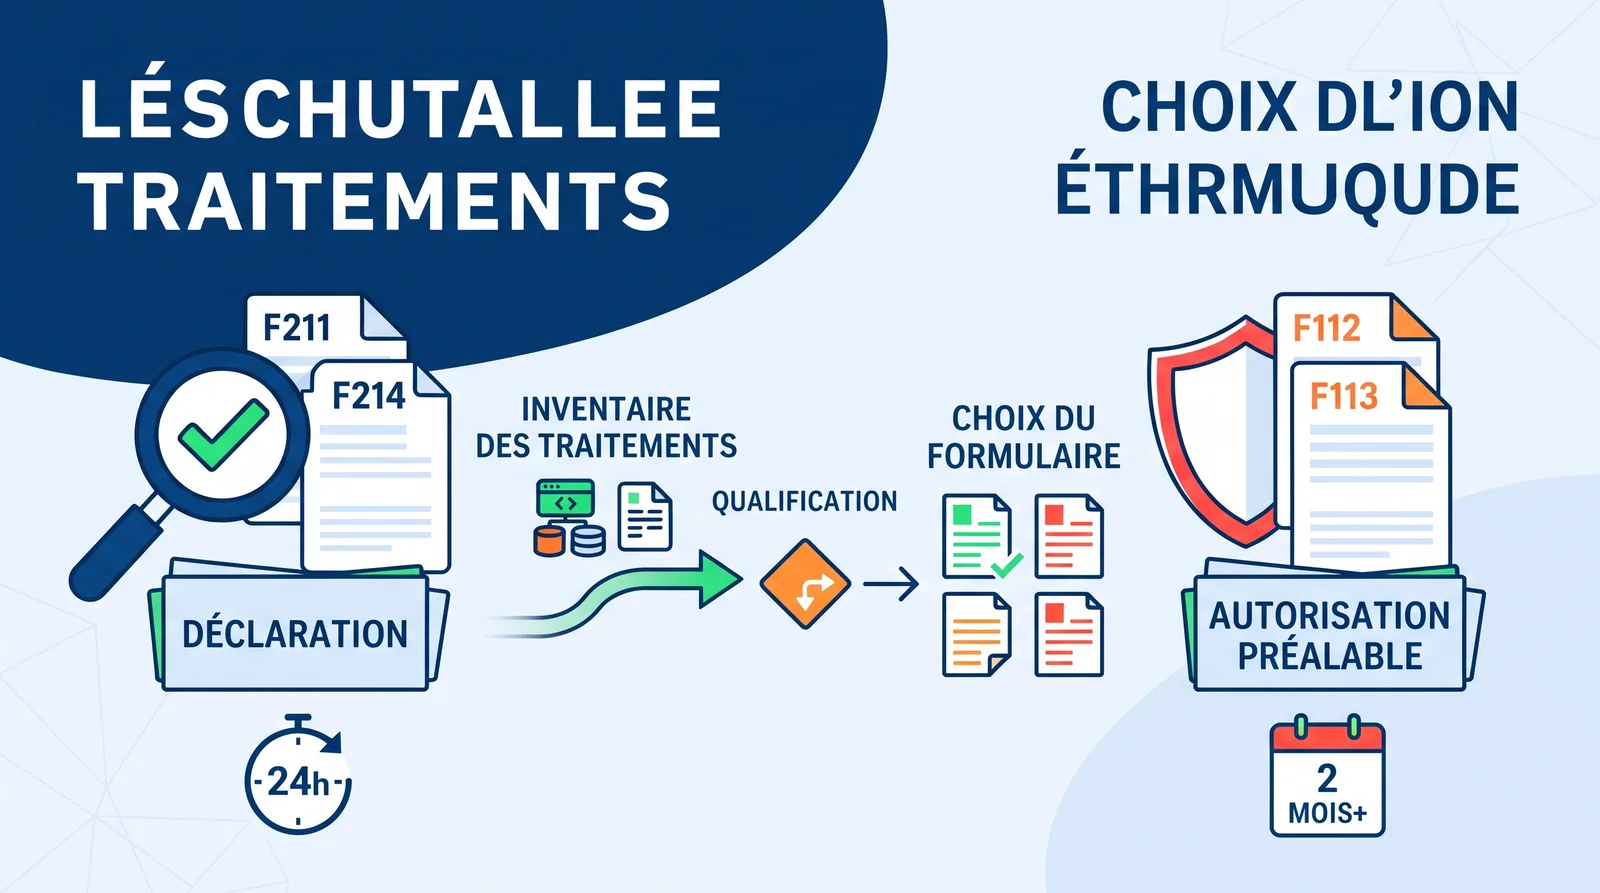
Formulaires CNDP : lequel s'applique à votre traitement
F211, F214, F112, F113, F115 : cinq formulaires, deux régimes, et un choix qui découle de votre cartographie des traitements — pas de votre préférence.
Conformité & réglementation
Vidéosurveillance et CNDP : ce que la loi 09-08 impose
Installer des caméras est un traitement de données personnelles. Ce qui se déclare, ce qui doit être affiché, et les questions qui décident du régime applicable.
Conformité & réglementation
Déclaration CNDP : qui doit déclarer, quoi, et comment
Toute entreprise qui traite des données personnelles au Maroc doit les déclarer à la CNDP avant de commencer. Ce que cela couvre, la différence avec une autorisation, les formulaires et les délais.
Newsletter
Recevez nos prochains articles directement dans votre boîte mail.