IA et loi 09-08 : peut-on envoyer des données personnelles à un modèle ?
Oui, mais pas n’importe comment : un modèle hébergé hors du Maroc reçoit un transfert de données encadré par les articles 43 et 44 de la loi 09-08. Ce qu’il faut décider avant d’envoyer quoi que ce soit.
Oui, c’est possible, mais ce n’est jamais neutre. Envoyer des données personnelles à un modèle d’IA hébergé hors du Maroc est un transfert de données vers l’étranger au sens de la loi 09-08 : il n’est permis que dans les cas prévus par ses articles 43 et 44, et il doit figurer dans votre dossier CNDP. La bonne nouvelle : dans beaucoup de projets, on peut réduire ou supprimer ce transfert en envoyant moins de données, ou des données qui ne permettent plus d’identifier quelqu’un.
Ce guide est une information, pas un avis juridique. Les textes cités sont ceux publiés par la CNDP sur cndp.ma ; pour un dossier précis, faites valider votre analyse par un juriste ou par la CNDP elle-même.
Mis à jour le 17 novembre 2026.
Pourquoi un appel à un modèle d’IA est-il un transfert ?
Quand un logiciel envoie un texte, une facture ou une pièce d’identité à une API de modèle de langage, ce contenu quitte votre serveur et est traité par le fournisseur du modèle, sur ses propres machines. La plupart des grands modèles sont exploités depuis l’étranger. Si le contenu comporte un nom, un numéro de CIN, une adresse, un numéro de téléphone, un dossier médical ou un bulletin de paie, vous transférez des données personnelles vers un autre pays.
Peu importe que la donnée ne reste sur place que quelques secondes : la loi s’attache au fait de communiquer la donnée à l’étranger, pas à sa durée de stockage. C’est la même logique que celle que nous décrivons pour l’hébergement cloud dans le guide données de santé et CNDP : un fournisseur établi hors du Maroc, c’est une destination à déclarer.
Que disent exactement les articles 43 et 44 ?
L’article 43 pose la règle : un responsable de traitement ne peut transférer des données personnelles vers un État étranger que si cet État assure un niveau de protection suffisant de la vie privée et des droits des personnes. Ce niveau s’apprécie notamment d’après la législation de l’État, les mesures de sécurité appliquées, la finalité et la durée du traitement, et la nature des données. La CNDP établit la liste des États qui remplissent ces critères.
L’article 44 prévoit les exceptions, pour un État qui ne figure pas dans cette liste. Le transfert reste possible :
- si la personne concernée a consenti expressément au transfert ;
- si le transfert est nécessaire, par exemple à l’exécution d’un contrat entre vous et la personne, à la constatation ou à la défense d’un droit en justice, à la sauvegarde de sa vie, ou à la prévention, au diagnostic ou au traitement d’affections médicales ;
- s’il s’effectue en application d’un accord bilatéral ou multilatéral auquel le Maroc est partie ;
- sur autorisation expresse et motivée de la CNDP, lorsque le traitement garantit un niveau de protection suffisant, notamment grâce à des clauses contractuelles ou des règles internes.
Source : texte de la loi 09-08 publié par la CNDP (cndp.ma). Quels pays figurent aujourd’hui sur la liste de l’article 43 : à confirmer directement auprès de la CNDP au moment du projet, nous ne reprenons pas de liste de seconde main.
Quelle démarche auprès de la CNDP ?
La CNDP publie un formulaire dédié : le F118, « Demande de transfert de données à l’étranger », qui vise explicitement les articles 43 et 44. Il demande d’identifier le destinataire (son pays, son rôle, sous-traitant par exemple), de décrire les données transférées, la finalité, la fréquence et le mode de transfert, d’indiquer si les personnes ont consenti, et, pour un pays sans protection suffisante, de cocher la dérogation précise invoquée. Quand la base est un contrat, il faut joindre les clauses contractuelles ou les règles internes : c’est le cas où la loi parle d’autorisation expresse et motivée.
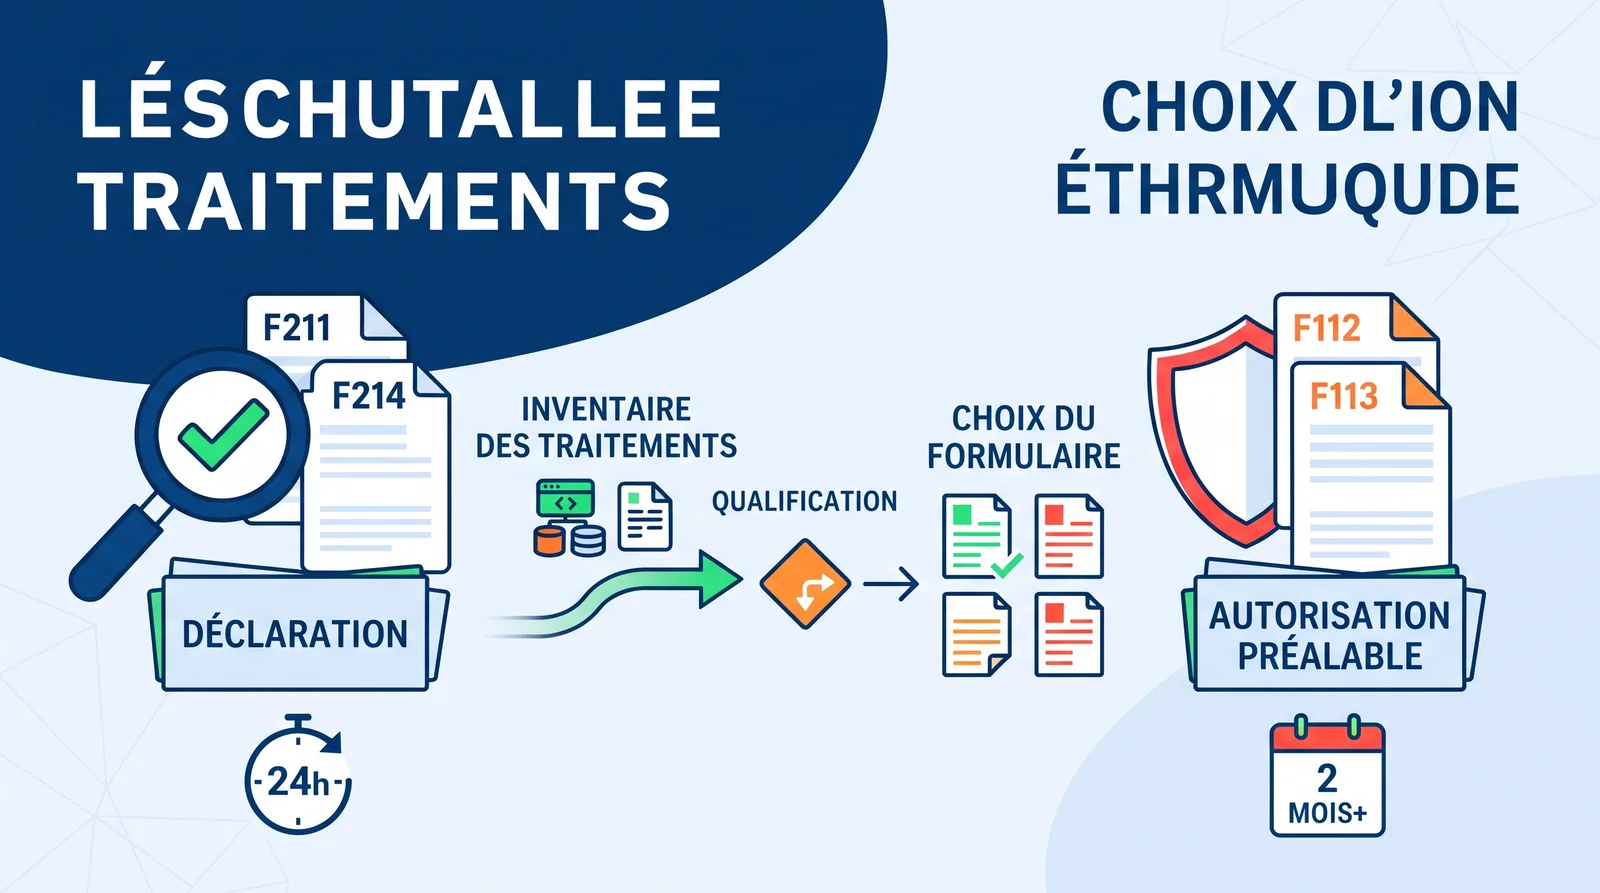
Ce formulaire s’ajoute aux formalités du traitement lui-même : F211 ou F214 pour une déclaration, F112 ou F113 pour une demande d’autorisation préalable, comme expliqué dans quel formulaire CNDP choisir. Les délais d’instruction d’une demande F118 et l’articulation exacte entre notification et autorisation selon les cas sont à confirmer avec la CNDP pour votre dossier ; en revanche, la règle déjà connue vaut ici aussi : un dossier incomplet ne fait courir aucun délai.
Le consentement suffit-il pour un projet d’IA ?
Sur le papier, le consentement exprès est une des dérogations. En pratique, c’est rarement la bonne base pour un traitement d’entreprise :
- il doit être exprès et porter sur le transfert, pas seulement sur une politique de confidentialité générale ;
- il doit pouvoir être retiré, et votre chaîne doit alors fonctionner sans l’IA pour cette personne ;
- il est fragile dans une relation déséquilibrée, typiquement entre un employeur et ses salariés.
Un consentement qu’on ne peut pas prouver ni honorer ne vaut pas grand-chose, comme nous l’expliquons dans le guide du consentement. Pour un flux régulier vers un fournisseur de modèle, le cadre contractuel et la réduction des données envoyées sont en général plus solides.
Peut-on éviter le transfert en anonymisant ?
Souvent, en partie. La loi 09-08 protège les données qui permettent d’identifier une personne. Une donnée réellement anonymisée, c’est-à-dire qui ne permet plus d’identifier quiconque, même en la croisant avec d’autres informations, sort en principe de son champ. C’est une lecture prudente à faire confirmer pour votre cas, mais elle ouvre trois techniques très concrètes :
- Minimiser. N’envoyer au modèle que ce dont il a besoin. Pour classer une réclamation, il faut le texte de la réclamation, pas le nom, le téléphone et l’adresse du client.
- Masquer avant l’envoi. Remplacer les noms, numéros de CIN, téléphones, IBAN par des marqueurs, envoyer le texte masqué, puis remettre les valeurs une fois la réponse revenue, côté serveur au Maroc.
- Extraire localement ce qui est structuré. Un numéro de facture, une date ou un ICE se repèrent souvent avec des règles simples, sans modèle externe.
Attention à deux pièges. Le masquage remplaçable (pseudonymisation) n’est pas de l’anonymisation : tant que vous gardez la table de correspondance, la donnée reste personnelle, et le transfert doit être apprécié comme tel. Et certains documents sont personnels de bout en bout : une pièce d’identité scannée, une ordonnance, un bulletin de paie. Masquer un texte libre est faisable, masquer une image de CIN ne laisse rien à lire.
Quelles options d’hébergement du modèle ?
Le choix du modèle est d’abord un choix de destination des données. Quatre options, de la plus simple à la plus contraignante :
- API d’un fournisseur à l’étranger, sans données personnelles. Possible quand la minimisation et le masquage suffisent. C’est souvent la solution la moins chère et la plus performante.
- API d’un fournisseur à l’étranger, avec données personnelles. Transfert à déclarer et à justifier (art. 43 ou 44, formulaire F118), avec un contrat qui dit ce que le fournisseur fait des données : durée de conservation, usage ou non pour entraîner ses modèles, sous-traitants, lieu de traitement. Ces conditions varient d’un fournisseur à l’autre et changent ; elles se lisent au moment du projet.
- Modèle choisi dans une région d’hébergement précise. Certains fournisseurs permettent de choisir le pays ou la région de traitement. Cela ne supprime pas le transfert s’il s’agit d’un pays étranger, mais peut faire la différence si ce pays offre une protection jugée suffisante (liste de l’article 43, à confirmer).
- Modèle ouvert hébergé chez vous ou au Maroc. Pas de transfert lié au modèle. En contrepartie : un serveur à dimensionner et à maintenir, et des modèles souvent moins performants que les plus grands modèles commerciaux. Pour la lecture de documents ou le classement, un modèle plus petit suffit parfois ; cela se mesure sur un échantillon, pas sur une promesse.
Combien coûte un cadrage IA et CNDP ?
| Prestation | Fourchette (DH HT) | Hypothèse |
|---|---|---|
| Audit IA (usages, données, destination du modèle) | 15 000 – 30 000 | Un processus, données décrites par le client. Source : grille Digi4 |
| Prototype sur vos documents | 12 000 – 60 000 | Un cas d’usage, échantillon réel, mesure de la qualité. Source : grille Digi4 |
| Intégration dans un parcours | 18 000 – 200 000 | Masquage, journalisation, validation humaine compris. Source : grille Digi4 |
| Mise en conformité CNDP du système | 40 000 – 180 000 | Inventaire des traitements, purges, accès, dossier. Source : grille Digi4 |
Les frais d’usage du modèle (facturés par le fournisseur au volume) et les éventuels honoraires d’avocat ne sont pas inclus. Les fourchettes larges reflètent des projets différents ; un audit permet de situer le vôtre.
Quand ne faut-il pas utiliser un modèle externe ?
Quand les données sont sensibles par nature (santé, données biométriques, dossiers d’enfants) et que le gain ne justifie ni le transfert ni le dossier. Quand une règle simple fait le travail : un contrôle de format, un calcul, un rapprochement de montants n’ont pas besoin d’IA. Et quand vous ne pouvez pas obtenir du fournisseur des garanties écrites sur l’usage des données. Dans ces cas, nous recommandons soit un modèle hébergé localement, soit pas d’IA du tout. Ce n’est pas une posture : c’est le résultat le plus fréquent d’un audit honnête.
Ce que nous faisons, et ce que nous ne faisons pas
Nous cartographions les flux (quelle donnée part où, pour quoi faire), nous mettons en place le masquage, la journalisation des appels au modèle et la validation humaine, et nous préparons la partie technique du dossier. Nous ne délivrons pas d’avis juridique et nous n’entraînons pas de modèle sur vos données. Voir notre offre conformité CNDP et notre offre IA.
Pour situer vos traitements actuels, faites notre auto-évaluation CNDP en huit questions. Nos plateformes qui traitent des données de santé, comme LA MAS (portail adhérent, espace partenaire de santé, back-office gestionnaire), montrent le type de système sur lequel ces questions se posent ; ce ne sont pas des projets d’IA. Pour un projet précis : demander un devis.
Questions fréquentes
Un modèle utilisé « juste pour tester » est-il concerné ?
Oui, si vous y envoyez de vraies données personnelles. Testez avec des documents fictifs ou masqués tant que le cadre n’est pas posé.
Le RGPD du fournisseur suffit-il ?
Non. Un transfert hors du Maroc s’apprécie au regard de la loi 09-08, pas des mécanismes européens. Voir loi 09-08 et RGPD.
Faut-il refaire le dossier si on change de modèle ?
Si la destination, le fournisseur ou les données envoyées changent, le dossier doit refléter la nouvelle situation. Prévoyez-le avant de changer.
Mes salariés utilisent un chatbot grand public avec des données clients : est-ce un problème ?
Oui, c’est un transfert non encadré. Une règle interne écrite et un outil validé valent mieux qu’une interdiction que personne ne suit.
Articles similaires
Conformité & réglementation
Formulaires CNDP : lequel s'applique à votre traitement
F211, F214, F112, F113, F115 : cinq formulaires, deux régimes, et un choix qui découle de votre cartographie des traitements — pas de votre préférence.
Conformité & réglementation
Vidéosurveillance et CNDP : ce que la loi 09-08 impose
Installer des caméras est un traitement de données personnelles. Ce qui se déclare, ce qui doit être affiché, et les questions qui décident du régime applicable.
Conformité & réglementation
Déclaration CNDP : qui doit déclarer, quoi, et comment
Toute entreprise qui traite des données personnelles au Maroc doit les déclarer à la CNDP avant de commencer. Ce que cela couvre, la différence avec une autorisation, les formulaires et les délais.
Newsletter
Recevez nos prochains articles directement dans votre boîte mail.